- Dữ liệu nhân sự là gì và vì sao là “mục tiêu vàng”?
- Bức tranh rủi ro nổi bật trong môi trường HR số
- Khung pháp lý Việt Nam: Những yêu cầu “phải làm” từ 2025
- Nguyên tắc và biện pháp kiểm soát: Xây “lưới an toàn” nhiều lớp
- DPIA/TIA: “Điểm tựa” pháp lý và quản trị rủi ro
- Quản trị nhà cung cấp: Từ hợp đồng đến thực thi
- Ứng phó sự cố HR: Tổ chức trong 72 giờ đầu
- Case study
- Xây business case: Chi phí – lợi ích dưới góc CEO/CFO
- Ứng dụng AI trong HR một cách an toàn và tuân thủ
- Lộ trình triển khai theo quy mô: SME vs. Tập đoàn
- Tránh bẫy phổ biến khi triển khai bảo vệ dữ liệu HR
- Tích hợp giải pháp AiHR (Powered by AI Driven By Talent)
Bảo vệ dữ liệu nhân sự: Rủi ro và yêu cầu pháp lý tại Việt Nam

Trong kỷ nguyên số, dữ liệu về con người là tài sản chiến lược nhất. Vì thế, Bảo vệ dữ liệu nhân sự đã trở thành ưu tiên hàng đầu của CEO, CHRO và các nhà quản trị nhân sự. Bất kỳ lỗ hổng nào cũng có thể dẫn tới rủi ro pháp lý, đứt gãy vận hành và tổn thất uy tín dài hạn.
Ở Việt Nam, khung pháp lý đang siết chặt với Nghị định 13/2023/NĐ-CP (PDPD), Luật An ninh mạng, cùng xu hướng PDPL 2025. Doanh nghiệp cần chuyển từ “tuân thủ giấy tờ” sang “quản trị dữ liệu bền vững”. Cách tiếp cận này đòi hỏi quy trình, công nghệ và văn hóa bảo mật đồng nhất, xuyên suốt vòng đời dữ liệu nhân sự.
Dữ liệu nhân sự là gì và vì sao là “mục tiêu vàng”?
Dữ liệu nhân sự bao gồm thông tin cá nhân cơ bản và đặc biệt nhạy cảm: CMND/CCCD, địa chỉ, số tài khoản, sức khỏe, quan hệ gia đình, lịch sử lương thưởng, đánh giá hiệu suất và hồ sơ kỷ luật. Những trường dữ liệu này có giá trị kinh tế cao trên chợ đen, và có thể bị lạm dụng để tống tiền, lừa đảo hoặc mạo danh. Vì vậy, đội ngũ HR thường là đích nhắm ưu tiên của tấn công xã hội.
Thống kê quốc tế cho thấy yếu tố con người là mắt xích yếu. Báo cáo Verizon DBIR 2023 ghi nhận khoảng 74% vi phạm an ninh có dính yếu tố con người, từ phishing đến lạm dụng tài khoản. Đây là lời nhắc mạnh mẽ rằng đào tạo và kiểm soát truy cập phải đi cùng nhau. Khi con người được hỗ trợ bởi công nghệ đúng, doanh nghiệp giảm thiểu rủi ro hệ thống một cách đáng kể.
Bức tranh rủi ro nổi bật trong môi trường HR số
Các rủi ro thường kết hợp với nhau để tạo “chuỗi tấn công”. Phishing mở đường, lạm dụng tài khoản vượt qua MFA, và sai cấu hình cloud khiến dữ liệu bị truy xuất trái phép. Khi dữ liệu HR bị mã hóa bởi ransomware, tổ chức vừa chịu gián đoạn vận hành, vừa có nguy cơ rò rỉ trên dark web. Những kịch bản này đã xảy ra với nhiều tổ chức toàn cầu, không phân biệt quy mô.
Bên cạnh tác nhân bên ngoài, rủi ro nội bộ (insider threat) và “shadow IT” cũng đáng lo ngại. Nhân viên sử dụng ứng dụng SaaS không được phê duyệt, tải dữ liệu lên ổ cá nhân, hay chia sẻ qua email ngoài hệ thống đều có thể tạo “cửa sau” cho kẻ xấu. Một chương trình bảo mật HR hiệu quả phải cân bằng giữa trải nghiệm người dùng và mức độ kiểm soát.
Phishing và social engineering nhắm vào HR
Nhóm HR thường xử lý nhiều tệp nhạy cảm nên bị nhắm tới qua email giả mạo hoặc trang đăng nhập giả. Kẻ xấu có thể mạo danh lãnh đạo, nhà cung cấp payroll, hoặc cơ quan quản lý nhà nước để yêu cầu “xác thực” gấp. Chỉ một cú click có thể cấp quyền truy cập vào hộp thư HR và lộ nhiều thông tin.
Giải pháp hiệu quả là kết hợp đào tạo mô phỏng phishing định kỳ với các lớp bảo vệ kỹ thuật. SPF/DKIM/DMARC giảm email giả mạo, còn sandbox liên kết phát hiện URL độc hại trước khi người dùng nhấp. Khi người dùng hiểu “vì sao” và hệ thống làm phần “khó”, rủi ro giảm mạnh.
Lạm dụng tài khoản, credential stuffing và “MFA fatigue”
Tài khoản HRIS/Payroll là mục tiêu “giàu dữ liệu”. Kẻ xấu dùng mật khẩu rò rỉ từ dịch vụ khác để thử đăng nhập (credential stuffing) rồi spam yêu cầu MFA khiến nạn nhân bấm xác nhận vô thức. Khi vào được, chúng âm thầm trích xuất dữ liệu và mở rộng quyền trong hệ thống.
Cách giảm thiểu là áp dụng xác thực không mật khẩu (passkeys/FIDO2) và chính sách MFA “thông minh”. Phân quyền theo vai trò (RBAC) và theo thuộc tính (ABAC) bảo đảm chỉ truy cập vừa đủ. Nhật ký truy cập kết hợp phân tích bất thường giúp khóa phiên đăng nhập đáng ngờ theo thời gian thực.
Ransomware và tống tiền dữ liệu HR
Ransomware đã chuyển từ “mã hóa để đòi tiền” sang “kép”: vừa mã hóa, vừa đe dọa rò rỉ dữ liệu nếu không trả. Dữ liệu HR là “đòn bẩy” vì chạm đến quyền riêng tư cá nhân. Doanh nghiệp có thể phải đối mặt với khiếu nại, điều tra pháp lý và khủng hoảng truyền thông.
Chiến lược phòng thủ gồm sao lưu bất biến (immutable backup), micro-segmentation và nguyên tắc tối thiểu đặc quyền. Bản sao lưu 3-2-1 cùng diễn tập khôi phục giúp giảm thời gian gián đoạn. Khi có “đường lui” tin cậy, doanh nghiệp không bị dồn vào thế phải trả tiền chuộc.
Sai cấu hình cloud và chia sẻ công khai ngoài ý muốn
Drive, email, và kho object storage sai cấu hình có thể khiến tệp HR lộ công khai. Một liên kết “Anyone with the link” vô tình trong một dự án có thể làm rò rỉ hàng nghìn hồ sơ. Hệ thống SaaS “miễn phí” càng dễ bỏ sót kiểm soát.
CASB (Cloud Access Security Broker) và DLP (Data Loss Prevention) là lớp kiểm soát trọng yếu. Chúng tự động phát hiện dữ liệu nhạy cảm, chặn tải lên đích không được phép và cảnh báo khi quyền chia sẻ vượt chính sách. Quét định kỳ public exposure giúp đóng “cửa hở” trước khi kẻ xấu tìm thấy.
Mối nguy nội bộ và lạm dụng đặc quyền
Không phải mọi vi phạm đều do hacker. Một nhân viên có quyền rộng, thiếu giám sát, có thể trích xuất dữ liệu phục vụ mục đích cá nhân hoặc bán ra ngoài. Lạm dụng đặc quyền thường khó phát hiện nếu thiếu logging chi tiết và phân tách nhiệm vụ.
Kiểm soát cần tập trung vào “ít quyền nhất” và “theo dõi mọi hành động nhạy cảm”. Audit trail không thể chỉnh sửa và cảnh báo theo điều kiện (ví dụ: tải hơn 500 hồ sơ trong giờ ngoài ca) sẽ tạo “đường sáng” cho nhóm phản ứng sự cố. Văn hóa “nói thật sớm” khuyến khích báo cáo hành vi bất thường mà không sợ bị trừng phạt vô lý.
Khung pháp lý Việt Nam: Những yêu cầu “phải làm” từ 2025
Khung pháp lý Việt Nam đã định hình rõ ràng nghĩa vụ doanh nghiệp với dữ liệu cá nhân. Nghị định 13/2023/NĐ-CP (PDPD) yêu cầu đồng ý rõ ràng, phân loại dữ liệu nhạy cảm, đánh giá tác động xử lý (DPIA), và hồ sơ chuyển dữ liệu ra nước ngoài (TIA/CBT). Luật An ninh mạng và Nghị định 53/2022/NĐ-CP bổ sung yêu cầu lưu trữ và hiện diện pháp lý.
Dự thảo PDPL 2025 dự kiến tiếp tục siết một số điều khoản, có thể đưa thêm chuẩn kỹ thuật/chứng nhận bắt buộc. Doanh nghiệp nên chuẩn bị sớm để giảm chi phí “chạy theo” sau khi ban hành. Một chương trình tuân thủ linh hoạt sẽ giúp thích ứng nhanh, không phải “đập đi làm lại”.
Nghị định 13/2023/NĐ-CP (PDPD): Nghĩa vụ cốt lõi với dữ liệu HR
Trọng tâm là đồng ý minh bạch và quản trị dữ liệu nhạy cảm. Doanh nghiệp phải thông báo loại dữ liệu, mục đích, phương thức xử lý, rủi ro và thời gian lưu trữ trước khi thu thập. Nhân sự có quyền rút lại đồng ý, truy cập, sửa, xóa, hạn chế, khiếu nại và yêu cầu bồi thường.
Với HR data, hồ sơ DPIA là bắt buộc trước khi xử lý quy mô lớn hoặc dữ liệu nhạy cảm. Khi chuyển dữ liệu ra nước ngoài, phải lập TIA/CBT theo yêu cầu và nộp cơ quan quản lý. Lưu ý mốc thời gian: hồ sơ đánh giá tác động cần gửi Cục A05 trong vòng 60 ngày kể từ khi bắt đầu xử lý. Ngoài ra, doanh nghiệp phải xử lý yêu cầu của chủ thể dữ liệu trong thời hạn ngắn, tối đa thường là 72 giờ với các yêu cầu rút lại đồng ý/hạn chế xử lý trong tình huống khẩn.
Chuyển dữ liệu ra nước ngoài và ràng buộc nhà cung cấp
Nhiều hệ thống HRIS, payroll, ATS sử dụng hạ tầng hoặc dịch vụ ngoài lãnh thổ. Khi đó, doanh nghiệp phải có căn cứ chuyển dữ liệu, đánh giá rủi ro bên nhận, và cơ chế ràng buộc hợp đồng. Data Processing Agreement (DPA) với nhà cung cấp là “điều kiện tối thiểu”, quy định rõ phạm vi, mục đích, biện pháp bảo vệ, và nghĩa vụ báo cáo sự cố.
Song song, cần kênh tiếp nhận khiếu nại và cơ chế dừng chuyển dữ liệu khi bên nhận vi phạm. Chính sách “cửa cắt” (kill switch) với API và hạn mức gọi dữ liệu theo vai trò giúp hạn chế thất thoát diện rộng. Kiểm tra định kỳ kiểm toán SOC 2/ISO 27001 của nhà cung cấp làm tăng độ tin cậy.
Luật An ninh mạng, An toàn thông tin và cập nhật PDPL 2025
Luật An ninh mạng và các nghị định hướng dẫn đặt ra yêu cầu bảo đảm an ninh, lưu trữ dữ liệu tại Việt Nam với một số loại hình. Doanh nghiệp cần đối chiếu lĩnh vực hoạt động, loại dữ liệu và kiến trúc hệ thống để xác định phạm vi áp dụng. Điều này ảnh hưởng trực tiếp đến lựa chọn hạ tầng và mô hình triển khai SaaS/On-prem/Hybrid.
Dự thảo PDPL 2025 nhiều khả năng bổ sung chuẩn kỹ thuật, tiêu chuẩn chứng nhận và cơ chế giám sát mạnh tay hơn. Chuẩn bị “privacy by design” ngay từ bây giờ sẽ giúp doanh nghiệp đáp ứng nhanh khi văn bản được ban hành. Hãy tận dụng giai đoạn chuyển tiếp để chuẩn hóa quy trình và dữ liệu.
Nguyên tắc và biện pháp kiểm soát: Xây “lưới an toàn” nhiều lớp
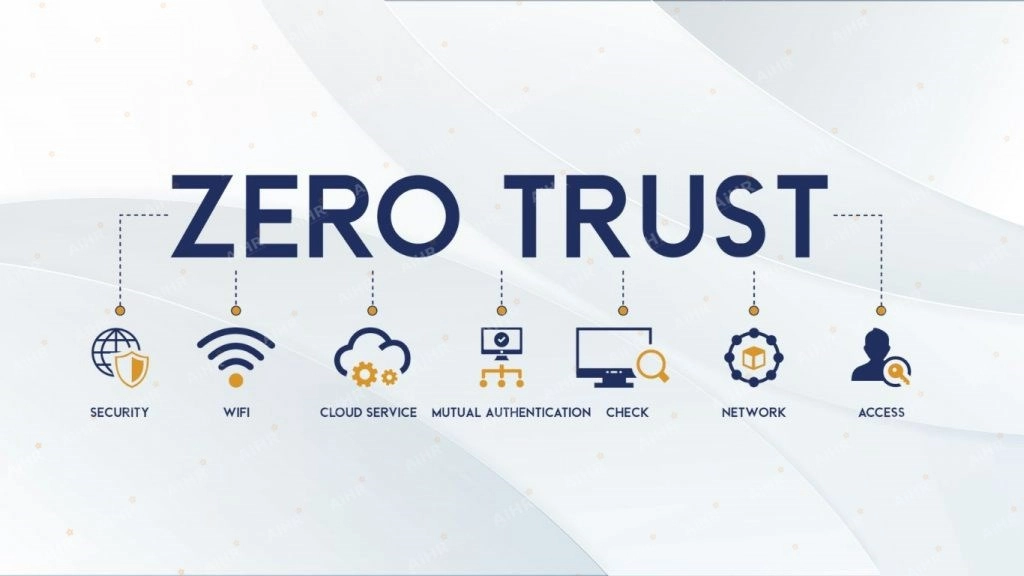
Tấn công ngày nay là “môn thể thao đồng đội”. Doanh nghiệp cần “lưới an toàn” nhiều lớp kết hợp con người, quy trình và công nghệ. Triết lý Zero Trust, quản trị vòng đời dữ liệu và kiểm soát kỹ thuật chủ chốt là nền tảng. Khi được kết nối bởi vận hành SOC/IR tốt, rủi ro bị triệt tiêu đáng kể.
Quan trọng hơn cả là tính khả dụng. Kiểm soát tốt phải “vô hình” với người dùng hợp pháp. HR cần làm việc nhanh, tiện, nhưng vẫn được bảo vệ bởi lớp nền tự động. Thiết kế trải nghiệm trước, bảo mật song hành, là cách để bảo vệ mà không phá vỡ năng suất.
Zero Trust cho HR: “Không tin mặc định, luôn xác minh”
Zero Trust coi mọi truy cập đều có rủi ro. Mỗi yêu cầu phải được xác minh danh tính, ngữ cảnh và thiết bị. Điều này đặc biệt phù hợp với HR, nơi dữ liệu nhạy cảm tập trung và số ca làm việc từ xa tăng cao. Zero Trust giúp giảm “lan truyền ngang” khi có sự cố.
Áp dụng thực tế gồm ZTNA (Zero Trust Network Access) thay VPN truyền thống, MFA không mật khẩu, và kiểm tra sức khỏe thiết bị qua MDM/EDR trước khi cấp quyền. Kết hợp với segmentation ở tầng ứng dụng và dữ liệu, doanh nghiệp ngăn chặn truy cập ngoài phạm vi công việc.
Quản trị vòng đời dữ liệu HR: Tối thiểu hóa, phân loại, xóa đúng hạn
Quy tắc vàng là “thu thật cần, giữ thật ít, xóa đúng hạn”. Phân loại dữ liệu giúp xác định mức bảo vệ phù hợp: công khai, nội bộ, nhạy cảm, tối mật. Với HR, nhiều trường nằm ở mức nhạy cảm, cần mã hóa mạnh, truy cập hạn chế, và nhật ký đầy đủ.
Thiết lập chính sách lưu trữ theo luật lao động, BHXH, thuế, và cam kết với nhân sự. Xóa hoặc ẩn danh dữ liệu đúng hẹn không chỉ giảm rủi ro mà còn giảm chi phí lưu trữ và phạm vi chịu trách nhiệm pháp lý. Tự động hóa quy tắc retention giúp bảo đảm tính nhất quán.
Các kiểm soát kỹ thuật cốt lõi cho hệ HRIS/Payroll
- RBAC/ABAC và SSO/MFA: Phân quyền theo vai trò/thuộc tính đảm bảo nguyên tắc “ít quyền nhất”. SSO giúp trải nghiệm liền mạch, còn MFA FIDO2 giảm nguy cơ lạm dụng mật khẩu và tấn công “mệt mỏi MFA”.
- Mã hóa at-rest/in-transit và quản trị khóa: Mã hóa dữ liệu trong kho và khi truyền là “hàng rào” bắt buộc. Khóa mã hóa cần lưu tách biệt (KMS/HSM), phân quyền chặt và luân chuyển định kỳ để giảm rủi ro lộ khóa.
- DLP/CASB chống thất thoát dữ liệu: DLP nhận diện thông tin cá nhân qua pattern (CMND/CCCD, IBAN) và ngăn gửi ra ngoài kênh không được phép. CASB giám sát ứng dụng cloud, chặn tải dữ liệu HR lên storage cá nhân.
- EDR/XDR và SIEM/SOC: EDR/XDR giám sát hành vi đầu cuối và tự động cô lập máy nghi nhiễm. SIEM tập trung log, phát hiện dị thường và hỗ trợ điều tra nhanh. SOC nội bộ/thuê ngoài giúp phản ứng 24/7.
- Backup 3-2-1 và bản sao bất biến: Ba bản sao, hai phương tiện, một bản offsite là quy tắc nền. Bản sao bất biến chống xóa/sửa do ransomware. Diễn tập khôi phục định kỳ đảm bảo RTO/RPO đúng mục tiêu.
DPIA/TIA: “Điểm tựa” pháp lý và quản trị rủi ro
Đánh giá tác động xử lý dữ liệu (DPIA) không chỉ để “đủ hồ sơ”. Đây là cách hệ thống hóa rủi ro, áp dụng kiểm soát phù hợp, và chứng minh trách nhiệm giải trình. Với HR, nơi dữ liệu nhạy cảm tập trung, DPIA là “phanh an toàn” trước khi bấm ga.
Khi chuyển dữ liệu ra nước ngoài, Đánh giá tác động chuyển dữ liệu (TIA/CBT) là bắt buộc. Doanh nghiệp cần chứng minh bên nhận đáp ứng tiêu chuẩn tương đương, có biện pháp hợp đồng và kỹ thuật đủ mạnh, và có kế hoạch ứng phó sự cố rõ ràng.
DPIA 6 bước dành cho HR
Bắt đầu bằng mô tả mục đích xử lý, loại dữ liệu, đối tượng liên quan và hệ thống tham gia. Bước này cần bản đồ luồng dữ liệu từ thu thập đến xóa để nhìn rõ “điểm chạm” rủi ro. Mọi kênh truyền dữ liệu (API, SFTP, email) phải được ghi nhận.
Tiếp theo là đánh giá nhu cầu và mức cân xứng, xác định nguy cơ đối với quyền và lợi ích của nhân sự. Sau đó, lựa chọn và chứng minh biện pháp giảm thiểu: mã hóa, ẩn danh, hạn chế truy cập, DLP. Cuối cùng, lập kế hoạch giám sát và cập nhật DPIA định kỳ hoặc khi có thay đổi lớn.
TIA khi dùng nhà cung cấp nước ngoài
Đầu tiên, đánh giá khung pháp lý nơi đặt máy chủ hoặc pháp nhân nhà cung cấp, và cơ chế yêu cầu dữ liệu của cơ quan bản địa. Tiếp đó, rà soát chứng chỉ (ISO 27001, SOC 2), kết quả kiểm toán, và quy trình xử lý sự cố của họ. Điều khoản hợp đồng phải nêu rõ phạm vi, mục đích, và nghĩa vụ thông báo.
Về kỹ thuật, yêu cầu mã hóa end-to-end, quản trị khóa do bên chuyển kiểm soát khi khả thi, và giới hạn truy cập theo nguyên tắc “need-to-know”. Nếu rủi ro không thể giảm tới mức chấp nhận được, phải tạm dừng hoặc thay đổi phương án chuyển dữ liệu. Đây là ranh giới để bảo vệ cả pháp lý và uy tín.
Quản trị nhà cung cấp: Từ hợp đồng đến thực thi
Chuỗi cung ứng số là “điểm tập kích” ưa thích của tội phạm mạng. Sự cố tại nhà cung cấp payroll hay e-sign có thể lan sang toàn bộ dữ liệu HR của bạn. Hợp đồng chặt và kiểm toán định kỳ là điều kiện cần, nhưng giám sát liên tục mới là điều kiện đủ.
Mô hình tốt là phân tầng nhà cung cấp theo mức độ rủi ro và dữ liệu truy cập. Nhà cung cấp “Tier 1” (truy cập HR data nhạy cảm) phải chịu tiêu chuẩn cao nhất, từ chứng chỉ đến kiểm thử xâm nhập hàng năm. Công cụ VRM (Vendor Risk Management) giúp công nghiệp hóa quá trình này.
- Chuẩn hóa DPA và phụ lục kỹ thuật: DPA phải định nghĩa rõ vai trò bên điều khiển/xử lý dữ liệu, mục đích, và biện pháp bảo đảm. Phụ lục kỹ thuật mô tả mã hóa, lưu trữ, sao lưu, và quy trình khôi phục. Điều này tránh tranh cãi khi có sự cố.
- Kiểm toán và quyền “đột xuất”: Lên lịch kiểm toán định kỳ với mẫu kiểm tra rõ ràng, nhưng cũng bảo lưu quyền kiểm tra đột xuất khi có tín hiệu rủi ro. Quyền này tạo sức nặng để nhà cung cấp cải thiện liên tục.
Ứng phó sự cố HR: Tổ chức trong 72 giờ đầu
Khi xảy ra sự cố dữ liệu HR, điều quan trọng nhất là tốc độ và tính chính xác. Pháp luật yêu cầu xử lý yêu cầu chủ thể dữ liệu trong thời gian rất ngắn, và nhiều trường hợp phải thông báo cho cơ quan quản lý và người bị ảnh hưởng. Kế hoạch ứng phó sự cố (IR playbook) phải sẵn sàng và được diễn tập.
Cần phân định rõ vai trò: CNTT/SOC điều tra kỹ thuật, HR/Pháp chế đánh giá tác động đến nhân sự, Truyền thông quản lý thông tin đến công chúng. Nếu nhà cung cấp liên quan, kích hoạt điều khoản hợp tác sự cố ngay lập tức để đồng bộ thông tin.
Playbook 72 giờ: Từng mốc cần hoàn thành
Trong 0–24 giờ, cô lập hệ thống bị ảnh hưởng, chặn truy cập bất thường, và bảo toàn chứng cứ số. Thu thập thông tin ban đầu: phạm vi dữ liệu, loại dữ liệu nhạy cảm, ước lượng số người bị ảnh hưởng. Kích hoạt đội phản ứng và thông báo lãnh đạo.
Trong 24–72 giờ, đánh giá nghĩa vụ thông báo theo pháp luật và hợp đồng. Chuẩn bị thông điệp minh bạch, hướng dẫn bảo vệ cho nhân sự (ví dụ: đổi mật khẩu, cảnh giác lừa đảo). Tài liệu hóa mọi quyết định và biện pháp đã làm để phục vụ điều tra và khắc phục.
Diễn tập tabletop: Biến kế hoạch thành năng lực
Không diễn tập, kế hoạch chỉ là giấy. Tabletop theo kịch bản HR (phishing thành công, lộ payroll, ransomware) giúp đội ngũ hiểu vai trò, lỗ hổng và điểm nghẽn. Mỗi vòng diễn tập phải có tiêu chí đánh giá và kế hoạch cải tiến cụ thể.
Kết hợp diễn tập với test kỹ thuật như restore thử từ backup, failover hệ HRIS, và kiểm tra quy trình “kill switch” API nhà cung cấp. Mục tiêu là rút ngắn MTTR (Mean Time to Respond) và đảm bảo RTO/RPO trong ngưỡng chấp nhận.
Case study
Các sự cố lớn cho thấy chuỗi cung ứng và giám sát quyền truy cập là hai điểm yếu phổ biến. Khi “đối tác làm đúng” và “quyền được kẹp chặt”, rủi ro giảm rõ rệt. Hai vụ việc dưới đây là lời nhắc mạnh mẽ cho mọi doanh nghiệp.
H&M Germany bị phạt 35,3 triệu Euro năm 2020 do theo dõi quá mức dữ liệu nhân viên tại trung tâm dịch vụ ở Nuremberg. Cơ quan bảo vệ dữ liệu Hamburg kết luận có thu thập chi tiết về sức khỏe và đời tư không phù hợp. Bài học: nguyên tắc tối thiểu hóa và mục đích rõ ràng không chỉ là khẩu hiệu, mà là nghĩa vụ pháp lý.
Sự cố MOVEit/Zellis năm 2023 làm lộ dữ liệu payroll của nhiều công ty lớn tại Anh như BBC, British Airways và Boots. Lỗ hổng trong phần mềm chuyển tệp MOVEit bị khai thác, và nhà cung cấp payroll Zellis bị ảnh hưởng dây chuyền. Bài học: quản trị nhà cung cấp, cập nhật bản vá kịp thời, và mã hóa đầu–cuối cho gói dữ liệu nhạy cảm là “bộ ba” không thể thiếu.
Xây business case: Chi phí – lợi ích dưới góc CEO/CFO
Theo IBM Cost of a Data Breach 2024, chi phí trung bình một vi phạm dữ liệu toàn cầu khoảng 4,88 triệu USD. Con số này không gồm tổn thất dài hạn về uy tín, tinh thần nhân viên và cơ hội kinh doanh. Với dữ liệu HR, rủi ro pháp lý và truyền thông có thể nhân đôi thiệt hại.
Mặt khác, các kiểm soát nền tảng như MFA, mã hóa và DLP có chi phí dự báo được và ROI rõ rệt. Giảm 1 sự cố nghiêm trọng/năm đã bù chi phí giải pháp cốt lõi. Khi gắn KPI vào OKR lãnh đạo, doanh nghiệp biến bảo mật thành lợi thế cạnh tranh thay vì “chi phí cần né”.
Ứng dụng AI trong HR một cách an toàn và tuân thủ
AI đang tối ưu tuyển dụng, đánh giá hiệu suất và trải nghiệm nhân viên. Tuy nhiên, nếu đưa dữ liệu HR vào mô hình mà không kiểm soát, rủi ro tăng mạnh. Nguyên tắc “privacy by design” và “data minimization” phải song hành ngay từ khâu thiết kế.
Áp dụng kiến trúc RAG (Retrieval-Augmented Generation) với kho dữ liệu HR được phân quyền, mã hóa và ghi log đầy đủ. Thiết lập bộ lọc PII trước/đầu ra để tránh lộ thông tin cá nhân. Kiểm định thiên lệch (bias) và quản trị mô hình giúp bảo đảm công bằng và tuân thủ.
Lộ trình triển khai theo quy mô: SME vs. Tập đoàn
Doanh nghiệp vừa và nhỏ nên ưu tiên “ít mà chất”: MFA/SSO, backup bất biến, DLP email/collab cơ bản, và DPIA nền tảng. Chọn giải pháp SaaS tích hợp nhiều chức năng sẽ tối ưu chi phí, vận hành dễ và ra kết quả nhanh. Đào tạo phishing theo quý tạo “lá chắn người dùng” hiệu quả.
Tập đoàn đa chi nhánh cần mô hình Zero Trust đầy đủ, SIEM/SOC 24/7, CASB/DLP nâng cao và phân tách vùng dữ liệu theo pháp lý từng quốc gia. Chuỗi cung ứng phức tạp đòi hỏi chương trình VRM có phân tầng rủi ro và kiểm toán định kỳ. Liên thông pháp chế–HR–IT phải được thể chế hóa bằng quy trình chuẩn.
Tránh bẫy phổ biến khi triển khai bảo vệ dữ liệu HR
Bẫy đầu tiên là “mua công nghệ nhưng bỏ quên quy trình và con người”. Công cụ mạnh đến mấy cũng thất bại nếu không có chính sách rõ ràng và đào tạo phù hợp. Hãy thiết kế quy trình ngắn gọn, dễ làm theo, và đo lường bằng KPI cụ thể.
Bẫy thứ hai là “tuân thủ một lần, để đó”. Dữ liệu và hệ thống luôn thay đổi, nhà cung cấp mới được thêm, kênh xử lý mới xuất hiện. Cần lịch rà soát định kỳ, cập nhật DPIA/TIA khi phạm vi xử lý biến đổi đáng kể, và diễn tập IR theo quý.
Tích hợp giải pháp AiHR (Powered by AI Driven By Talent)
AiHR cung cấp nền tảng HRIS & ESS với bảo mật ở tầng kiến trúc. Mục tiêu là “bảo mật vô hình” để HR làm việc nhanh nhưng vẫn an toàn. Các tính năng được thiết kế theo chuẩn thực hành tốt nhất và yêu cầu pháp lý Việt Nam.
- Phân quyền chi tiết theo RBAC/ABAC: Phân tách nhiệm vụ rõ ràng, hạn chế truy cập chỉ theo vai trò/thuộc tính phù hợp. Nhật ký tác vụ chi tiết giúp truy vết nhanh khi có sự cố. Cấu hình linh hoạt để thích ứng với thay đổi tổ chức.
- SSO/MFA tiêu chuẩn FIDO2: Tài khoản HR quan trọng được bảo vệ bởi MFA không mật khẩu, giảm triệt để rủi ro credential stuffing. SSO giúp trải nghiệm liền mạch qua nhiều module HR mà không đánh đổi an toàn. Chính sách theo rủi ro cho phép tăng cường xác thực khi phát hiện bất thường.
- Audit trail và e-sign: Lưu vết thao tác không thể chỉnh sửa, có giá trị pháp lý khi cần điều tra hoặc kiểm tra tuân thủ. Ký số và quản trị tài liệu kín đáo, đảm bảo đúng người, đúng việc, đúng thời điểm. Minh chứng “accountability” theo yêu cầu của PDPD.
- Mã hóa end-to-end và backup bất biến: Dữ liệu at-rest/in-transit được mã hóa, khóa quản trị độc lập. Chiến lược backup 3-2-1 với bản sao bất biến giúp phục hồi nhanh trước ransomware. Diễn tập khôi phục có thể cấu hình theo kịch bản doanh nghiệp.
- API bảo mật và kiểm soát tích hợp: Kết nối bên ngoài qua API có hạn mức, logging và cơ chế “kill switch”. Ngăn ngừa rò rỉ qua SaaS không chính thức và hỗ trợ TIA khi chuyển dữ liệu. Gắn kết khung DPA với nhà cung cấp từ thiết kế.


Nhận tư vấn và demo miễn phí từ chuyên gia của AiHR
